2FA-Abdeckung
Zeigt, wie viele Administratoren und Benutzer bereits durch einen Authenticator geschützt sind.
Schützen Sie Anmeldungen, überwachen Sie sicherheitsrelevante Aktivitäten und blockieren Sie auffällige Webanfragen mit einer zentralen WordPress-Sicherheitslösung.
 2FAWAFLogs
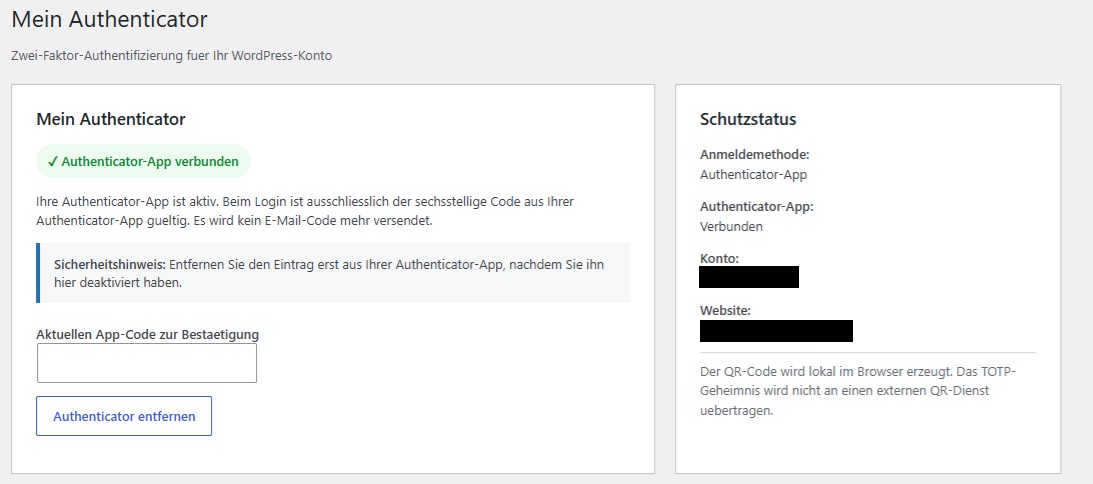
Activity Guard erweitert den WordPress-Login um einen zweiten, zeitabhängigen Sicherheitsfaktor. Nach der Verbindung einer TOTP-kompatiblen Authenticator-App ist beim Login zusätzlich zum Passwort ein sechsstelliger App-Code erforderlich.
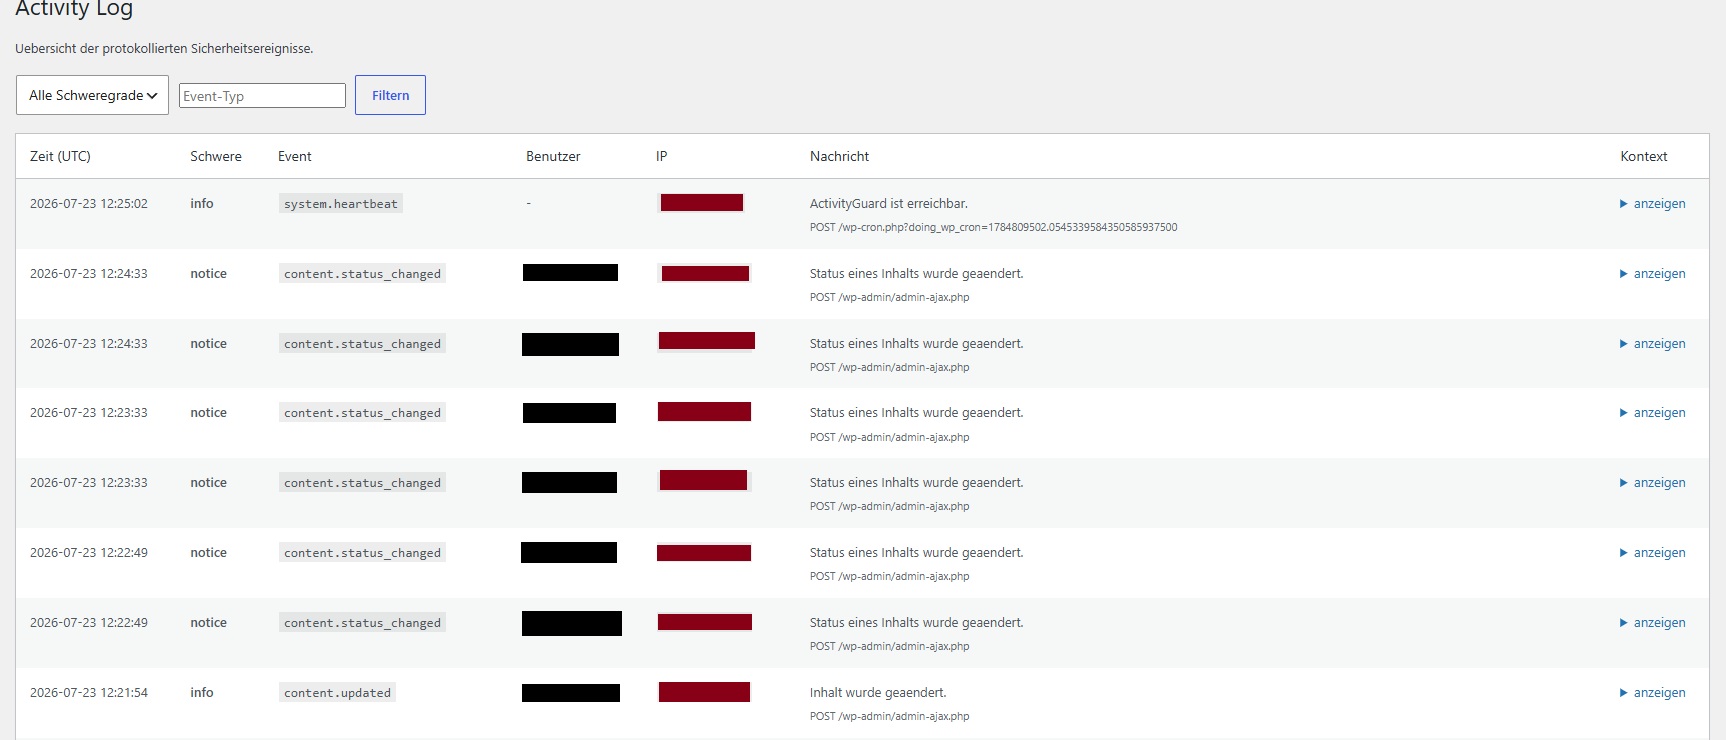
Das zentrale Ereignisprotokoll macht sichtbar, was innerhalb der Website passiert. Ereignisse lassen sich nach Schweregrad und Event-Typ filtern und enthalten die für eine Untersuchung relevanten Kontextdaten.
Das Dashboard fasst Authenticator-Abdeckung, heutige Ereignisse, Warnungen und die letzten Aktivitäten in einer übersichtlichen Oberfläche zusammen.
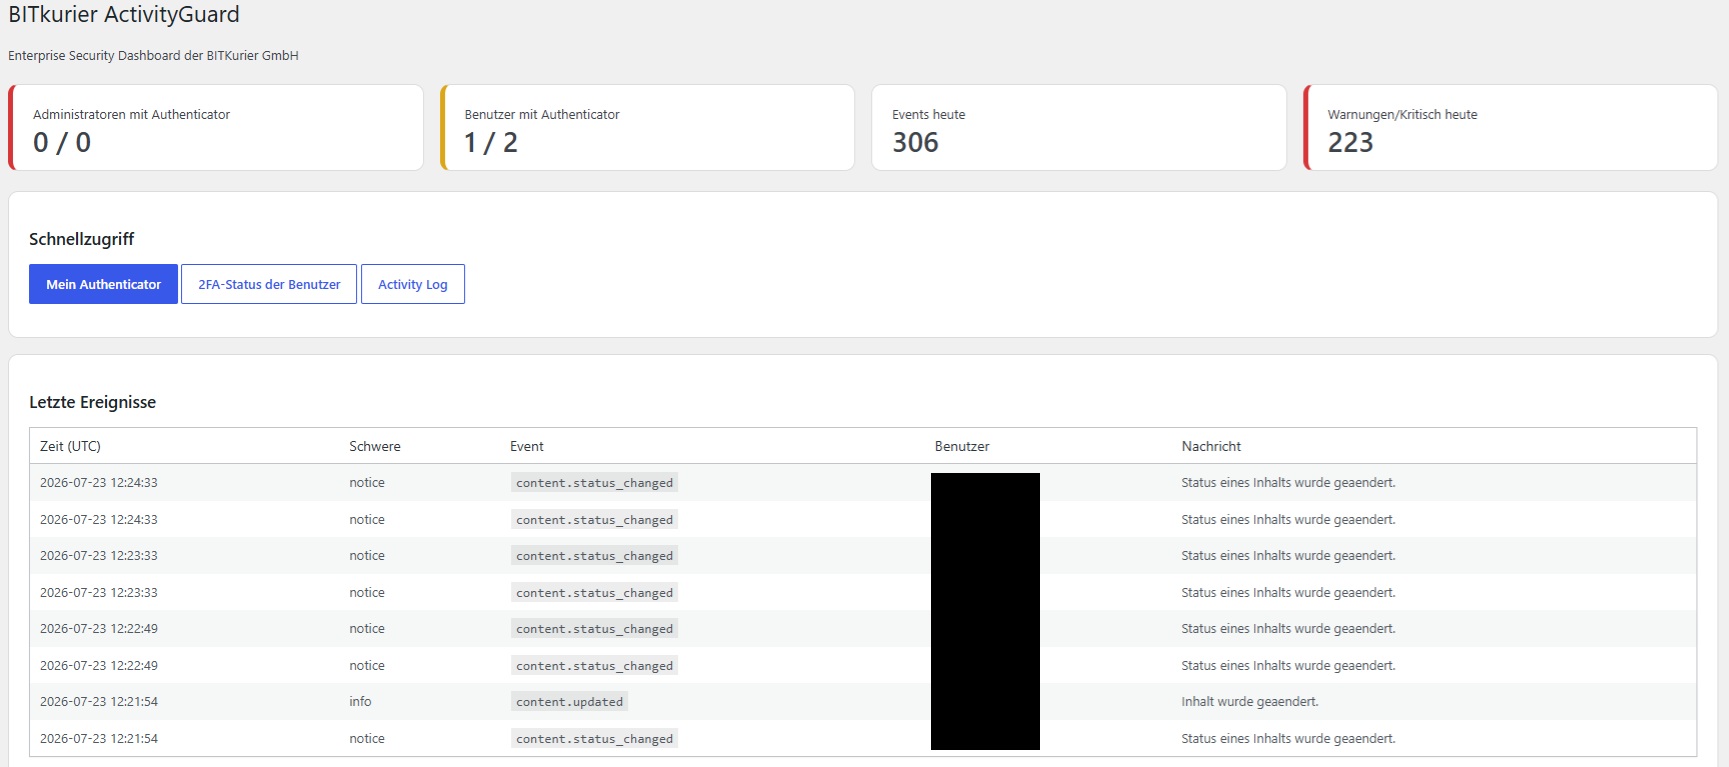
Zeigt, wie viele Administratoren und Benutzer bereits durch einen Authenticator geschützt sind.
Aktuelle Aktivitätsmenge hilft, ungewöhnliche Spitzen schnell zu erkennen.
Sicherheitsrelevante Vorgänge werden hervorgehoben, damit Handlungsbedarf sichtbar bleibt.
Direkte Navigation zu Authenticator, Benutzerstatus und vollständigem Activity Log.
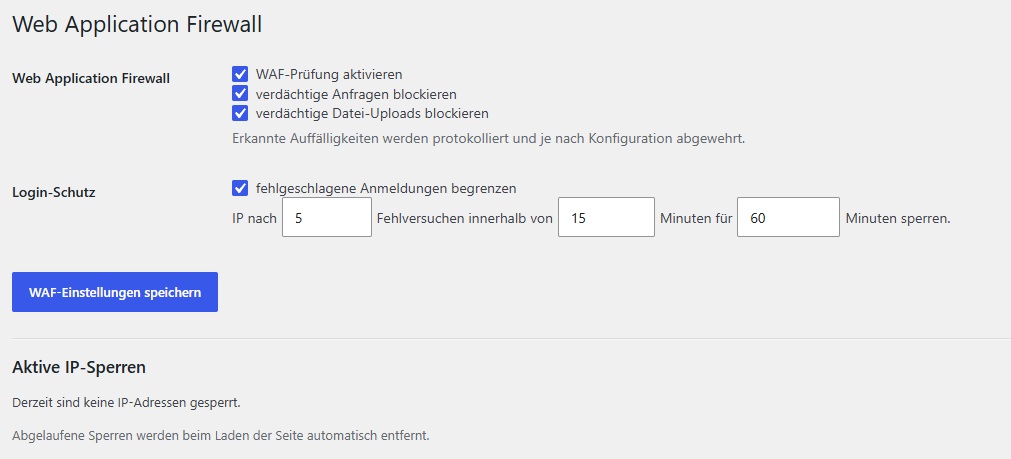
Die integrierte WAF prüft eingehende Anfragen auf auffällige Muster. Je nach Konfiguration werden verdächtige Anfragen und Datei-Uploads blockiert und zugleich protokolliert.
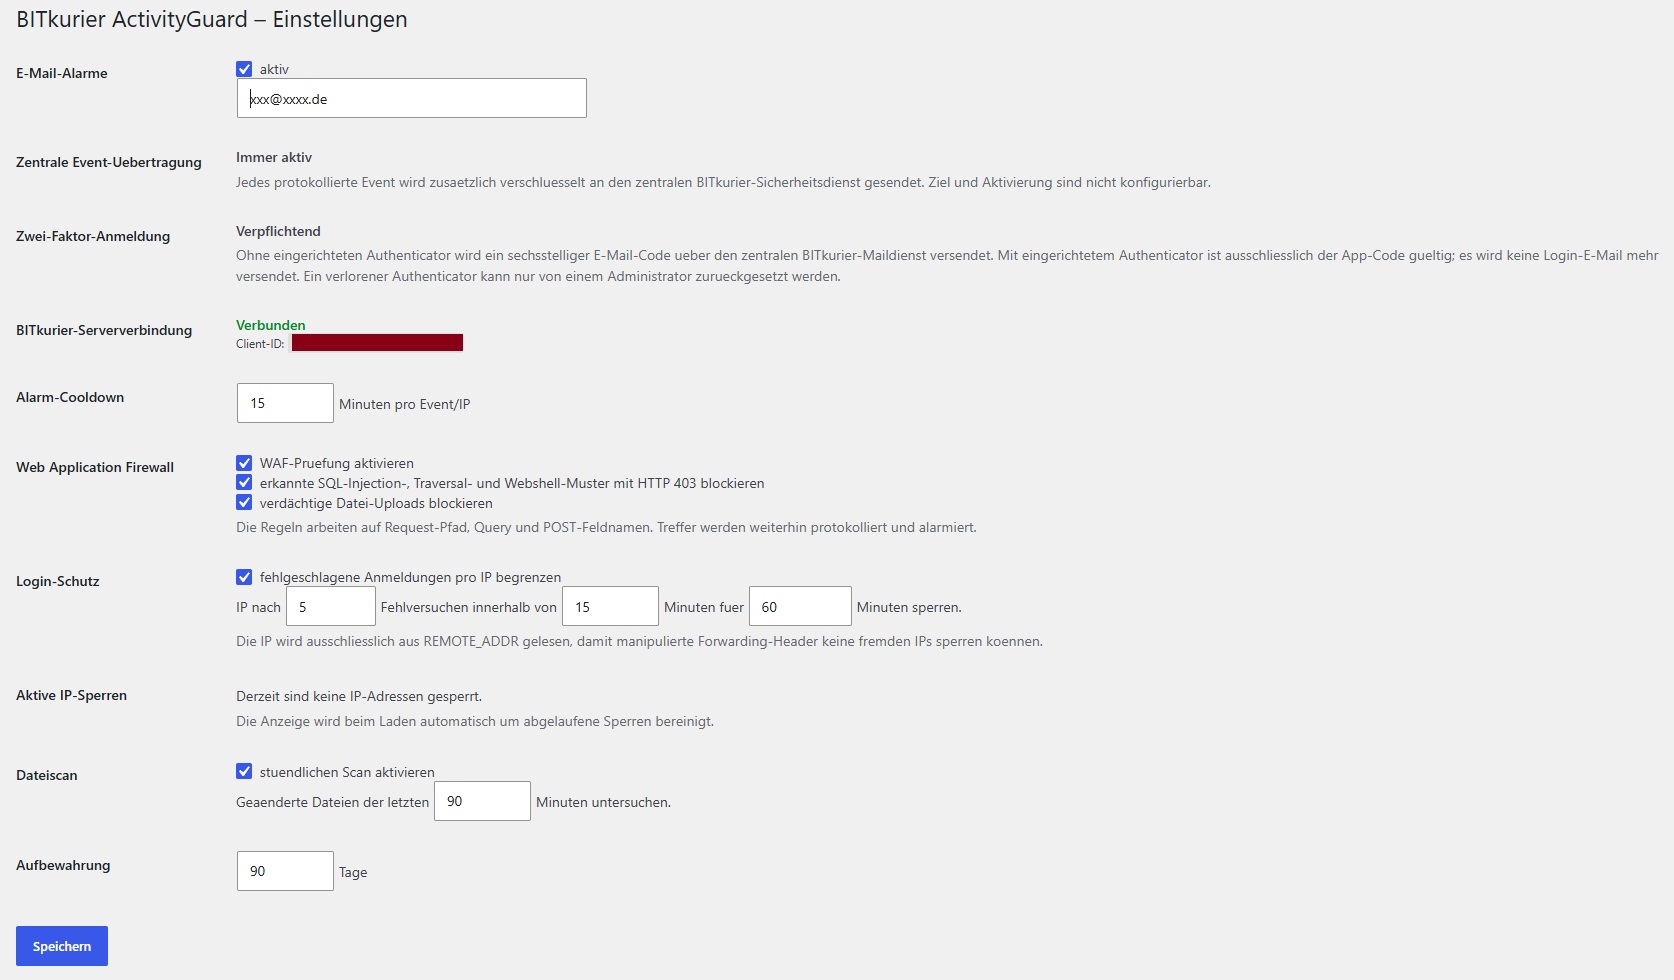
In den Einstellungen werden die aktiven Schutzmodule zentral gesteuert. E-Mail-Alarme informieren über sicherheitsrelevante Vorgänge, während ein Cooldown wiederholte Meldungen begrenzt.
Ein Login, Upload, Request oder eine WordPress-Änderung wird ausgelöst.
Activity Guard prüft Regeln, Angriffsmuster, Benutzerkontext und Sicherheitsstatus.
Verdächtige Vorgänge werden je nach Konfiguration abgewehrt und vollständig erfasst.
Administratoren erhalten Transparenz über Dashboard, Activity Log und E-Mail-Alarm.
| Funktion | Activity Guard | Reines 2FA-Plugin | Einfaches Logging-Plugin |
|---|---|---|---|
| Authenticator-basierte 2FA | ✓ | ✓ | – |
| Activity Log mit Kontext | ✓ | – | ✓ |
| Web Application Firewall | ✓ | – | – |
| Login- und IP-Schutz | ✓ | Teilweise | – |
| Dateiscan | ✓ | – | – |
| Zentrale Sicherheitsübertragung | ✓ | – | – |
| E-Mail-Alarme | ✓ | Teilweise | Teilweise |
Activity Guard arbeitet mit TOTP-kompatiblen Authenticator-Apps. Dazu zählen unter anderem Google Authenticator, Microsoft Authenticator, Aegis, Authy und FreeOTP.
Nach der dargestellten Konfiguration wird ein sechsstelliger E-Mail-Code über den zentralen Bitkurier-Maildienst bereitgestellt. Sobald ein Authenticator eingerichtet ist, gilt ausschließlich der App-Code.
Die Regeln prüfen unter anderem Request-Pfad, Query- und POST-Felder auf konfigurierte SQL-Injection-, Traversal- und Webshell-Muster sowie verdächtige Datei-Uploads.
Nach einer festgelegten Zahl fehlgeschlagener Logins innerhalb eines konfigurierten Zeitfensters wird die betroffene IP für die gewählte Dauer gesperrt.
Die Aufbewahrungsdauer kann in Tagen eingestellt werden. So lässt sich die Speicherung an interne Anforderungen und Datenschutzvorgaben anpassen.
Starten Sie mit einer einzelnen WordPress-Installation oder fragen Sie eine individuelle Corporate-Lösung an.